作者:何斯慕 William Ho/精誠資訊 恆逸教育訓練中心 資深講師
在企業網路環境中,防火牆(Firewall)與入侵偵測系統(Intrusion Detection System, IDS)被廣泛部署於企業網路邊界,用以監控、過濾及阻擋未經授權的網路存取。然而攻擊者經常利用合法通訊協定作為未經授權掩護,用來規避安全限制的機制,其中 HTTP 通道技術( HTTP Tunnel )便是最常見的流量穿透手法之一。
HTTP 通道技術是將原本不屬於 HTTP 通訊協定的封包資料,封裝於 HTTP 或 HTTPS 封包中進行傳輸,透過 TCP Port 80 或 TCP Port 443 穿越防火牆與代理伺服器的限制。由於大部分企業都會開放 Web 服務,因此 HTTP 與 HTTPS 流量通常會被允許通行,這也為 HTTP 通道技術提供了最理想的通訊傳輸管道。
攻擊者可利用 HTTP 通道將 TCP、SSH、FTP、遠端桌面或其他應用程式流量封裝成正常的網頁請求與回應。部分傳統防火牆與入侵偵測系統僅檢查封包標頭資訊,而未深入分析 HTTP 封包中的實際內容(Payload),因此這些封裝後的流量往往能夠順利通過安全設備而不被察覺發現。當封包抵達外部的通道伺服器後,伺服器再將封裝資料解碼並轉送至目標系統,形成一條隱蔽的雙向通訊通道。
HTTP 通道技術最初是為了解決受限網路環境下的連線需求。例如,在某些企業網路環境中,使用者僅能透過 HTTP 或 HTTPS 存取外部網路,而將其他通訊網路協定均遭封鎖。此時,HTTP 通道可協助合法應用程式建立連線,例如透過 HTTP 通訊傳輸 FTP、即時通訊、遠端管理或其他應用服務所需的流量。此外,也可用於穿越防火牆存取內部資源、遠端維護系統以及保護敏感資料傳輸。
從攻擊者的角度而言,HTTP 通道不僅可用於突破存取限制,更可能被用來建立 Command and Control(C2)通道。當內部主機遭到入侵後,惡意程式可利用 HTTP 通道與外部控制伺服器持續通訊,執行遠端命令、下載惡意程式或竊取企業機密敏感資料。由於這些流量偽裝成正常 Web 通訊,因此增加了安全監控與事件調查的難度。
案例分析:
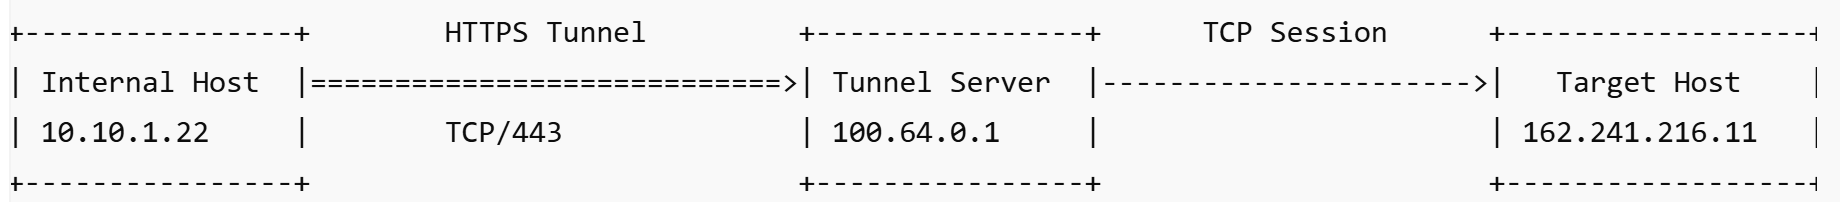
HTTP 通道的運作方式主要是建立一條虛擬雙向資料通道。以遠端桌面為例,當企業防火牆僅允許 TCP Port 80 或 TCP Port 443 時,使用者可透過 HTTP 通道將遠端桌面封包封裝在 HTTP 請求中,傳送至位於外部網路的 HTTP 通道伺服器後。該伺服器收到封包後會解除封裝,並將資料轉送至真正的遠端桌面伺服器。回應資料則透過相同方式返回用戶端,使遠端桌面通訊得以在受限制的環境中正常運作。
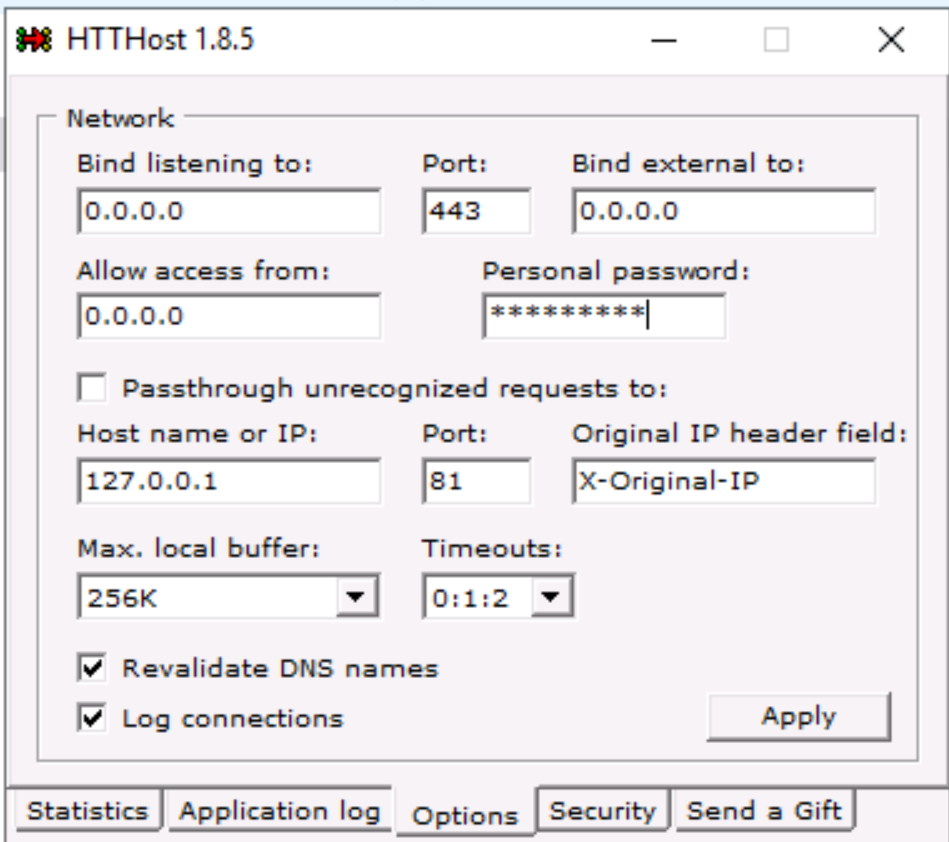
1. 在 HTTP 通道伺服器執行 HTTHost 啟用 SSL Listen 443 port。
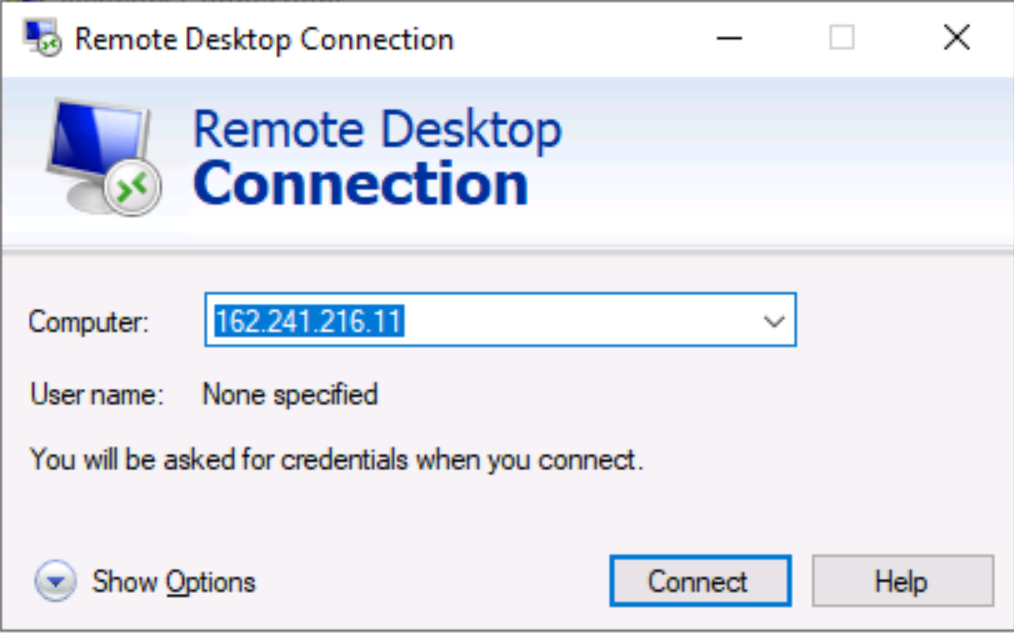
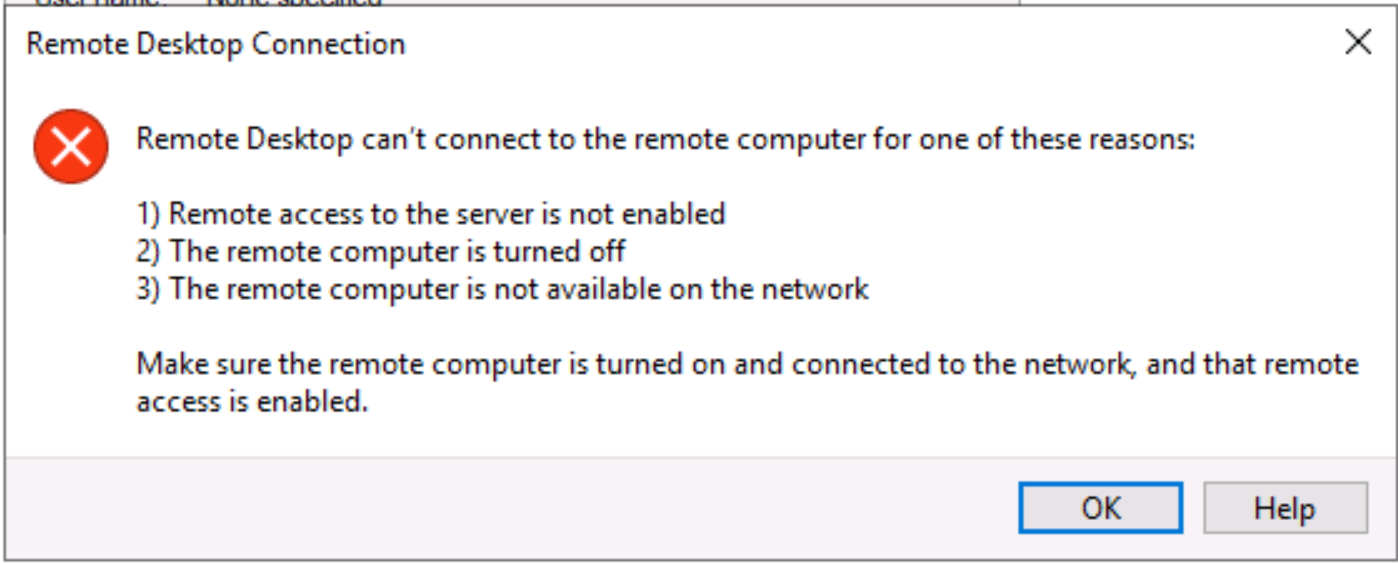
2. 在內部來源端主機執行 mstcs.exe 來啟動遠段桌面連線:注意目前連線失敗。
3. 在內部來源端主機使用 HTTP 通道,如螢幕截圖所示。
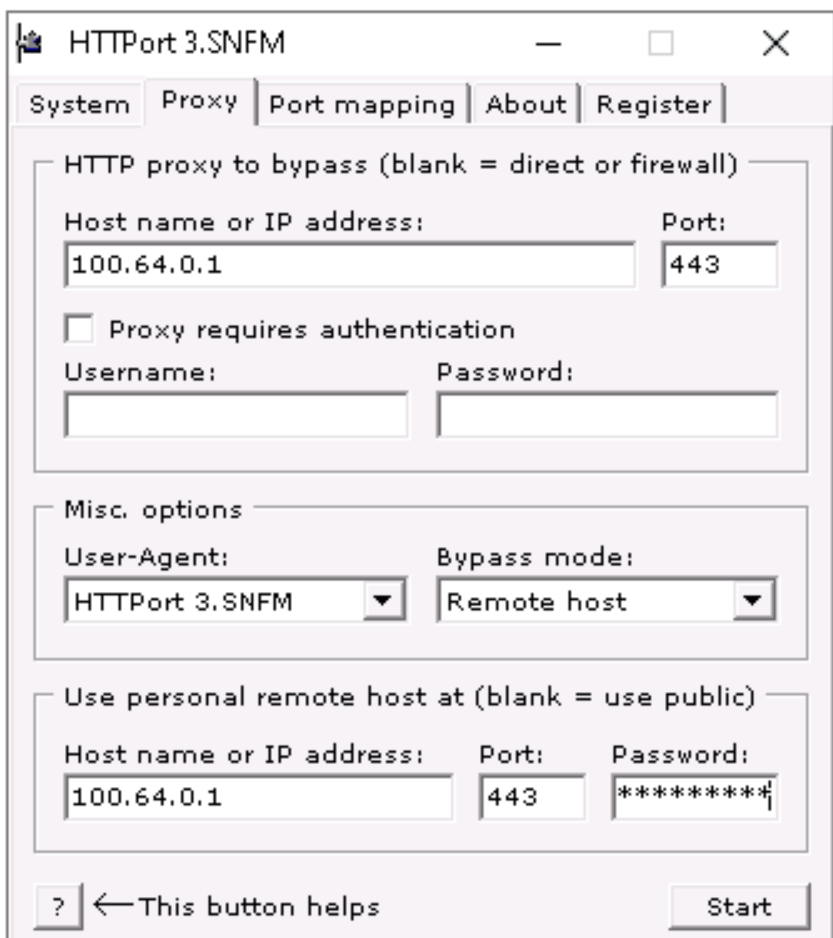
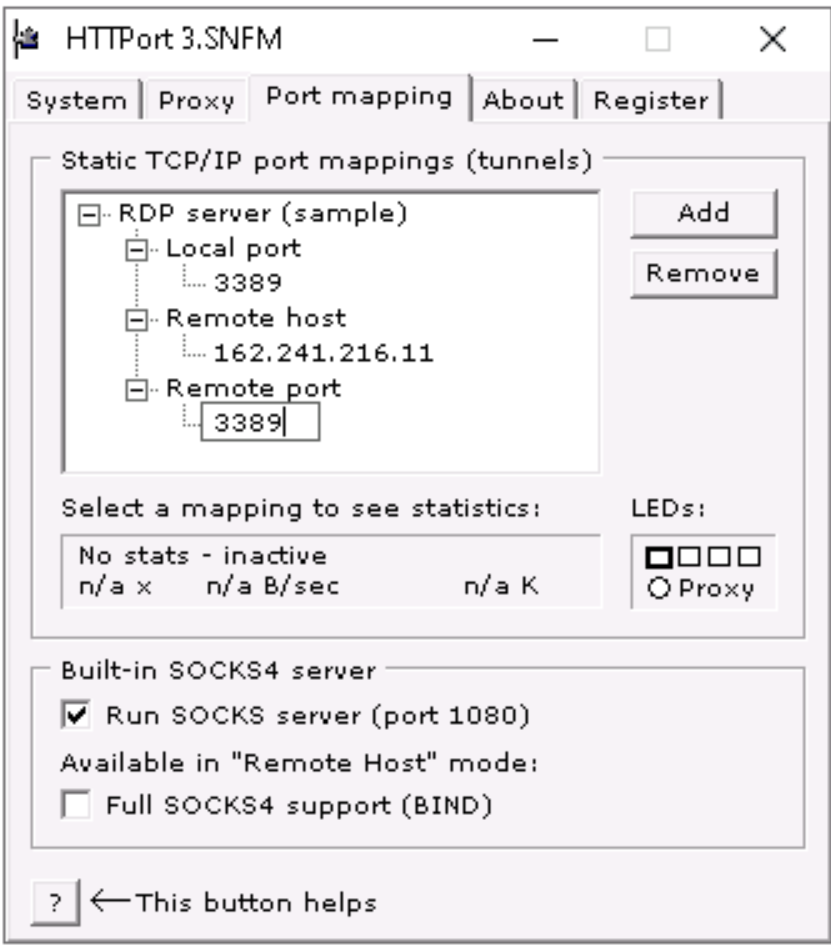
4.重複在內部來源端主機執行 mstcs.exe 來啟動遠段桌面連線:注意目前連線成功。 使用 HTTP 通道 繞過 IDS 與防火牆限制,如螢幕截圖所示。
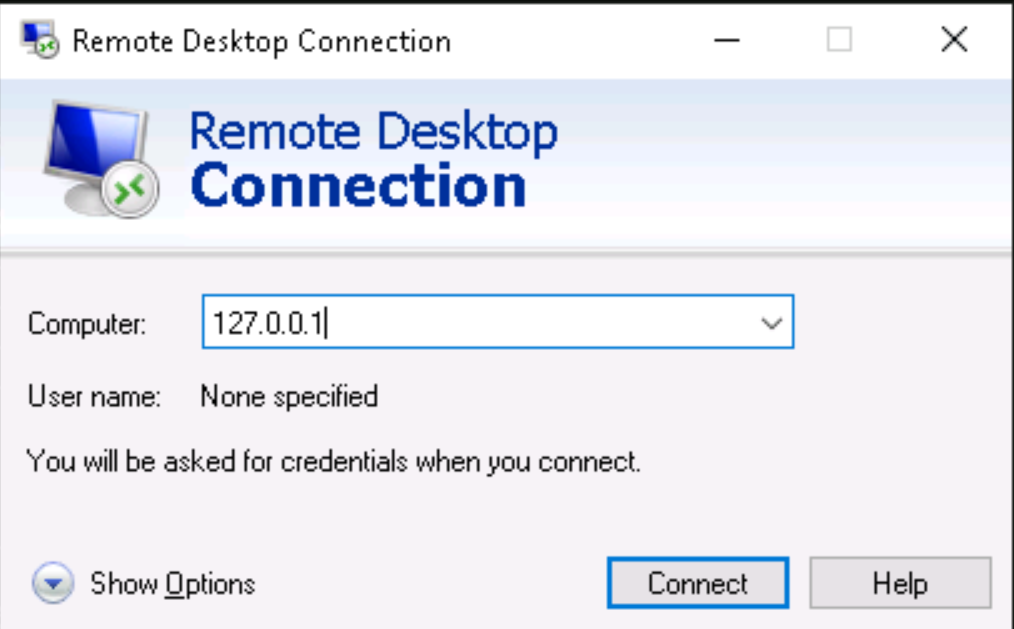
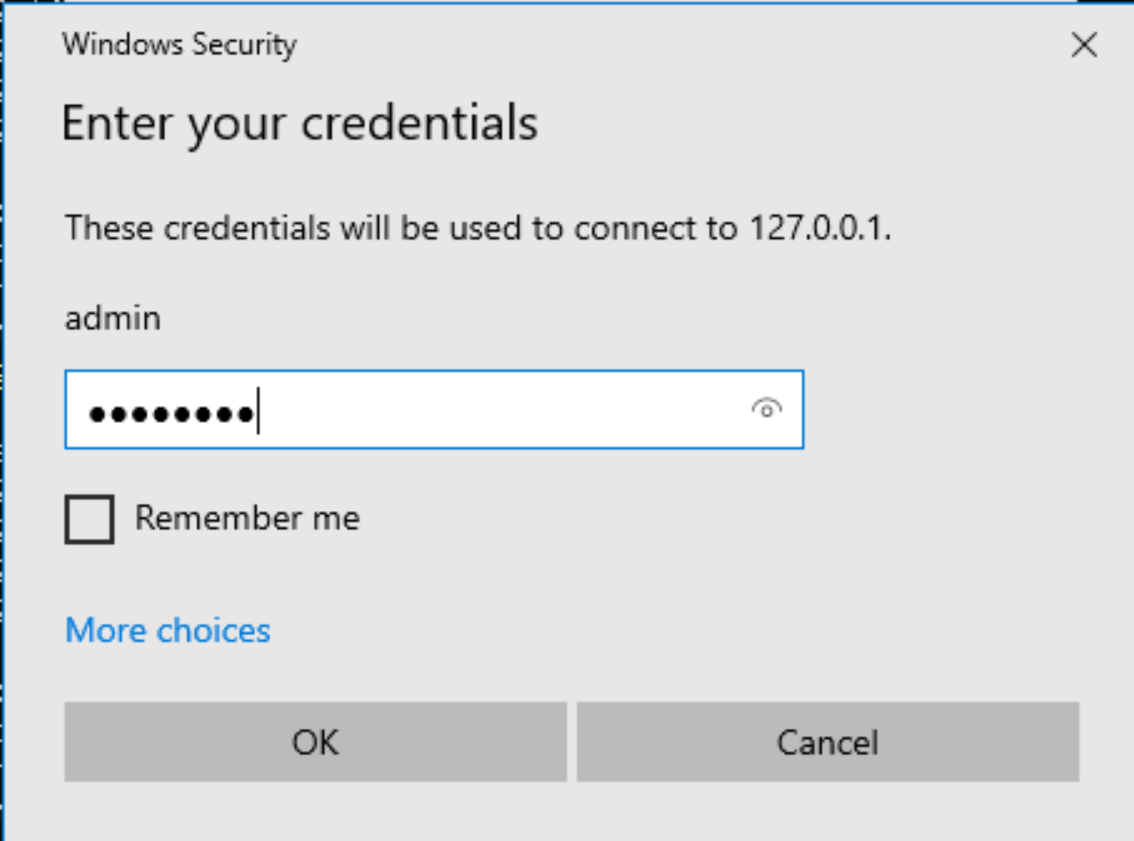
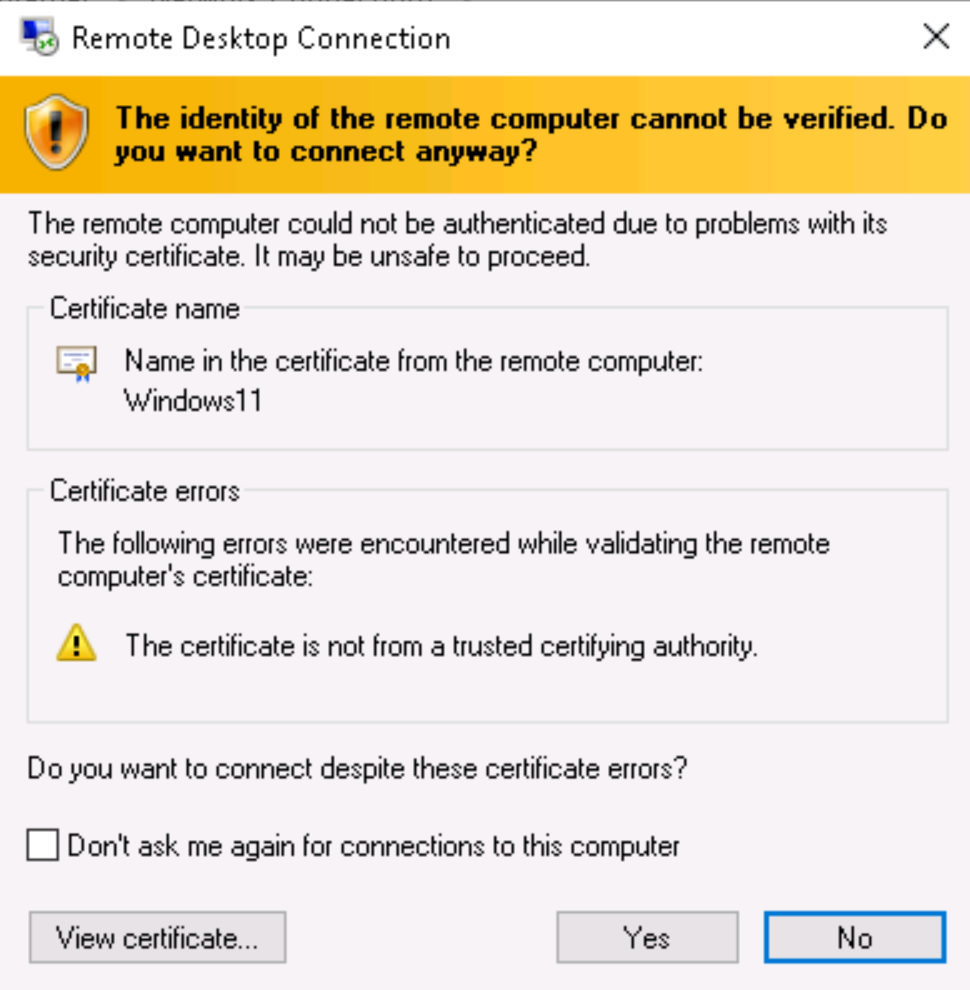
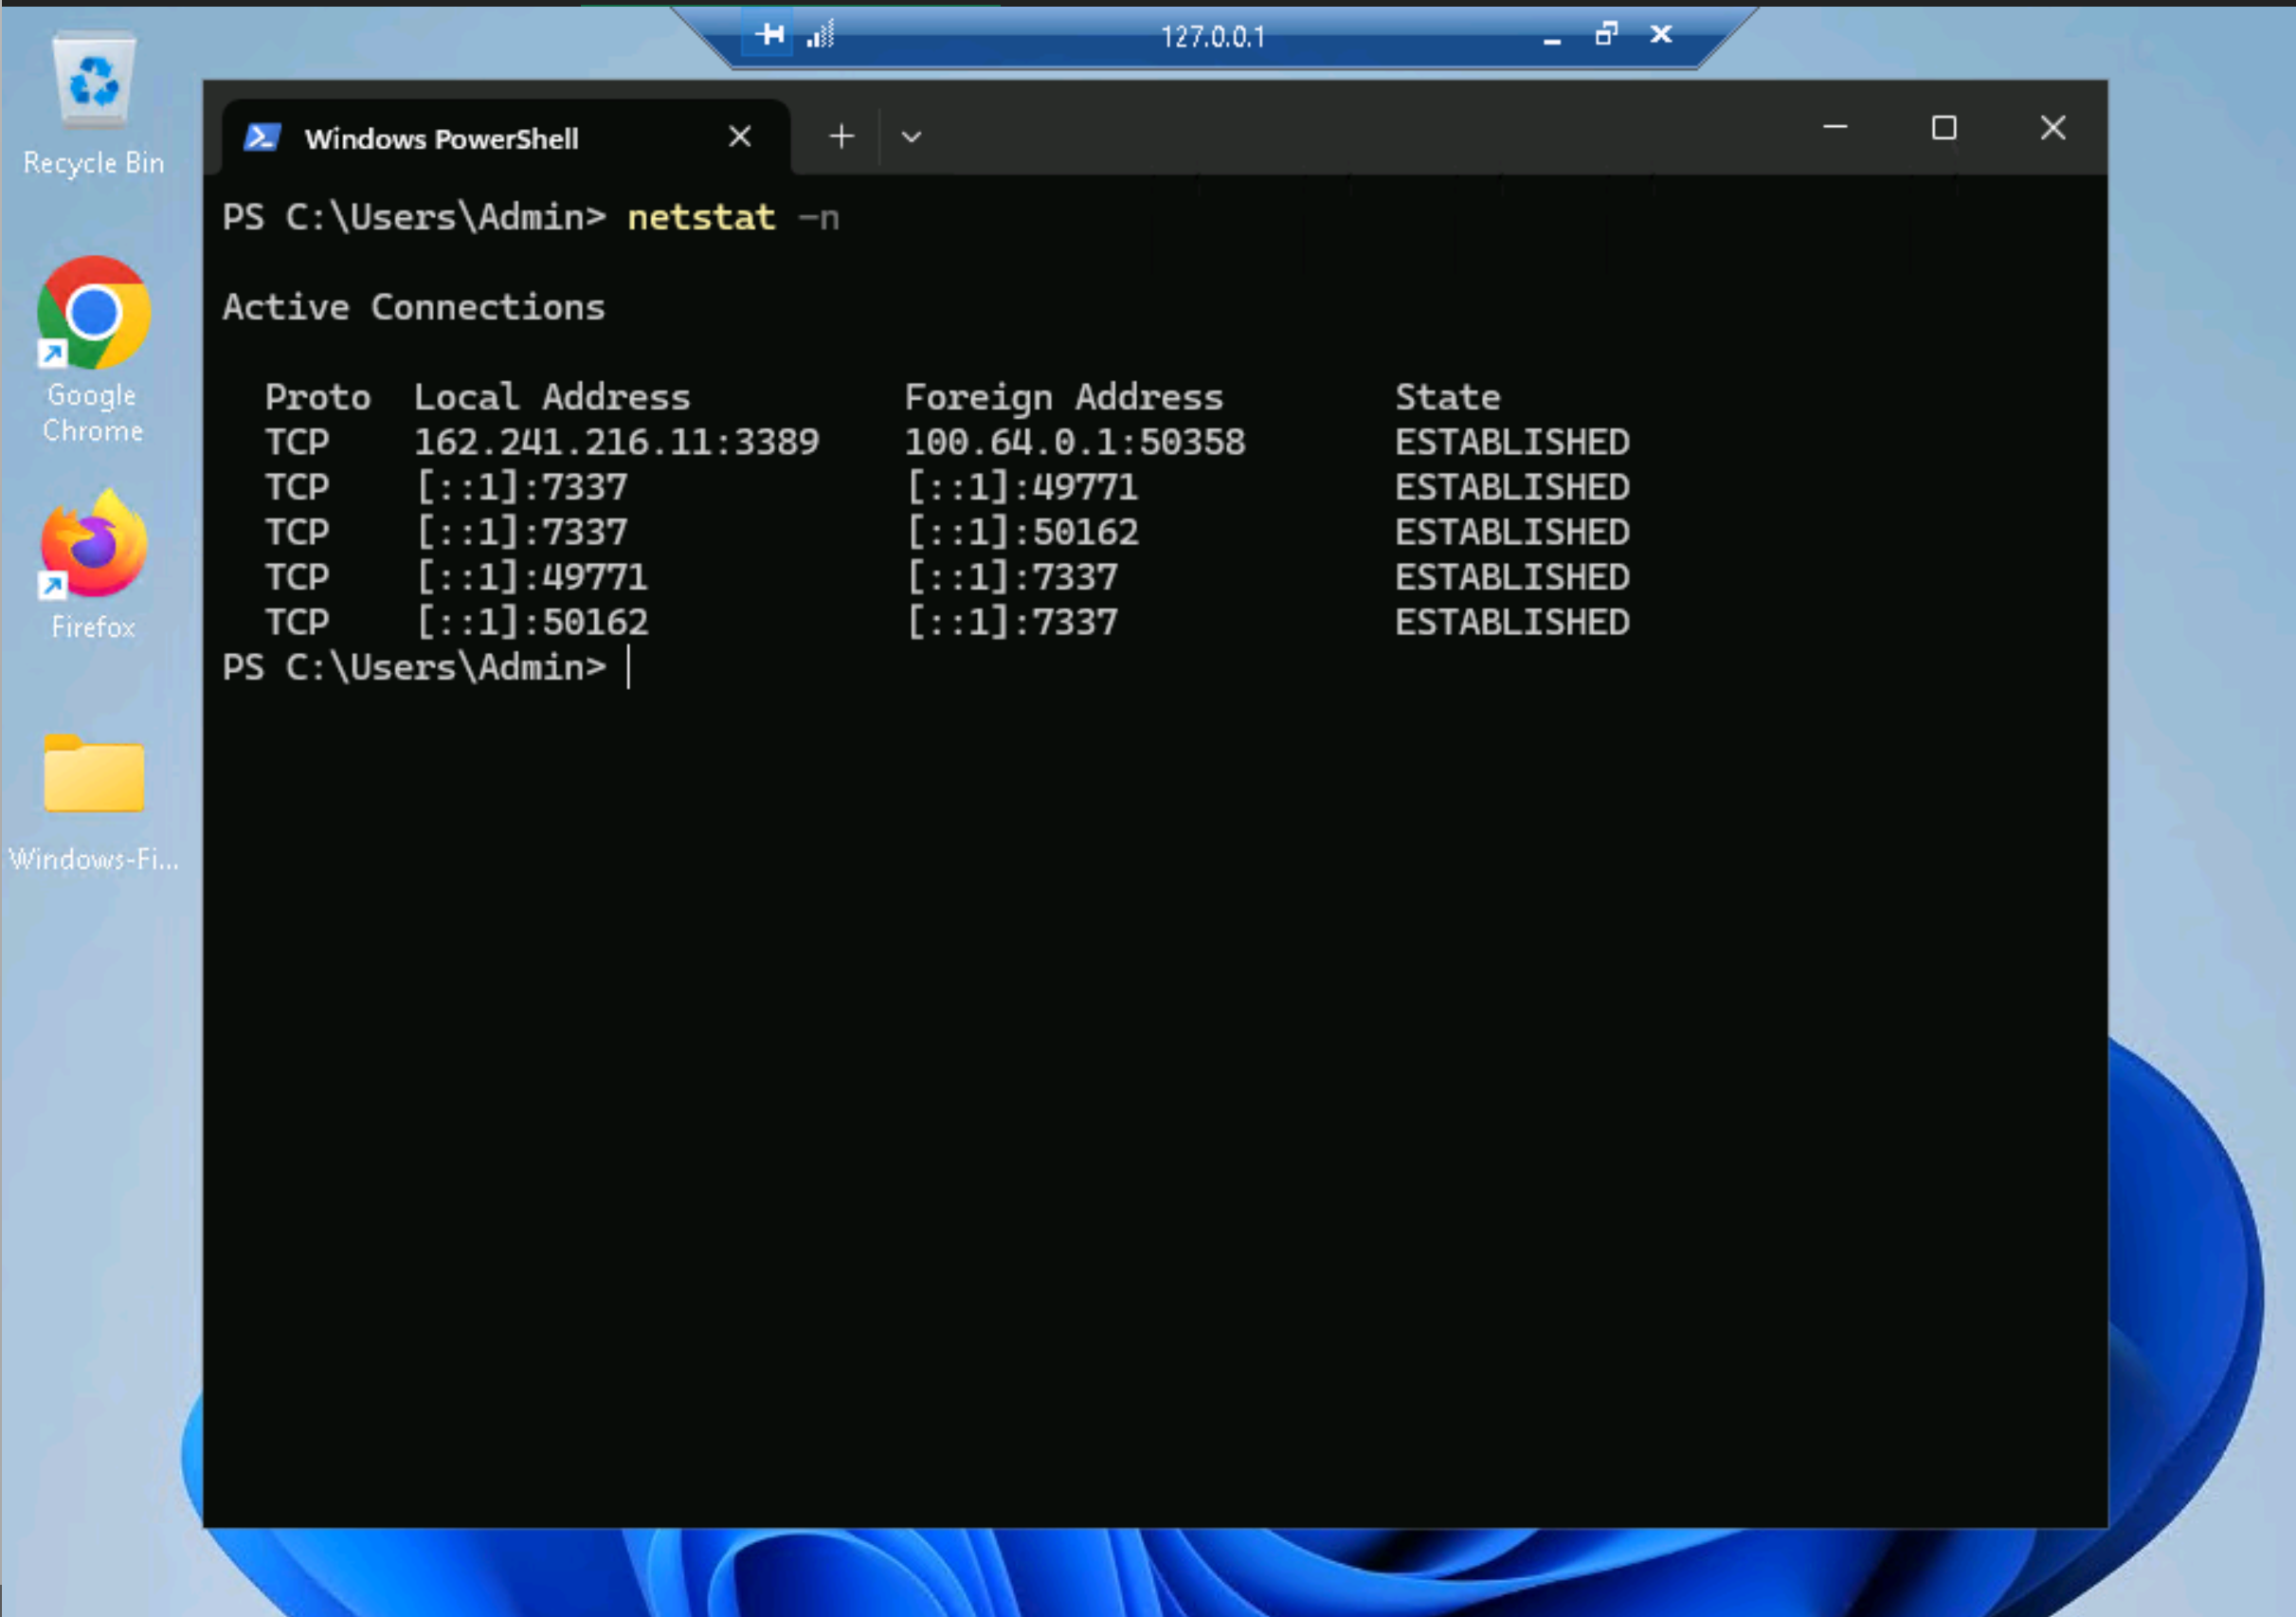
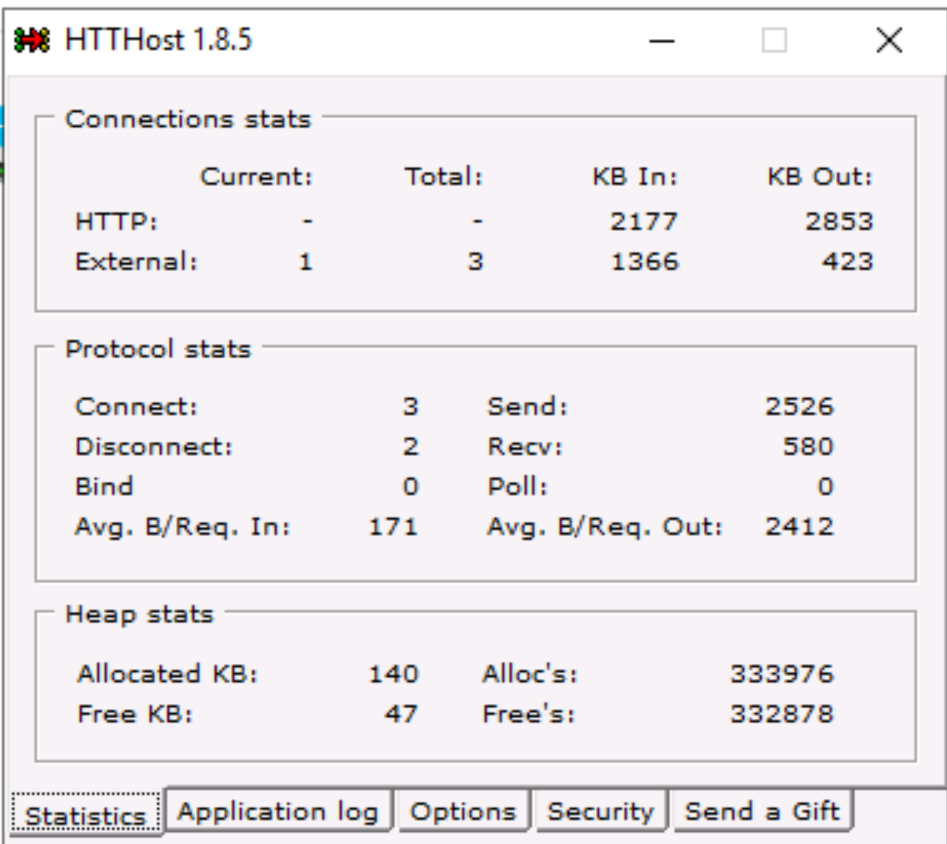
5.在 HTTP 通道伺服器的統計狀態,內部來源端主機已使用 HTTP 通道繞過 IDS 與防火牆限制,如螢幕截圖所示。
結論
降低相關風險,企業應採用深度封包檢測(DPI)、次世代防火牆(NGFW)、SSL/TLS 封包檢測、網路分析及網路行為分析(NBA)等技術,識別異常 HTTP 流量。同時建立零信任架構(Zero Trust Architecture)及威脅獵捕機制,發現利用 HTTP 通道建立的隱蔽通訊通道。 因此資安人員必須充分理解其運作原理、常見工具及偵測方法,以提升企業整體網路安全防護能力。


沒有留言:
張貼留言